Dernière modification : 30/09/2026
La quantité de données gérées par les entreprises continue d’augmenter rapidement. Clients, données commerciales, documents, applications métier, données de production ou encore informations financières : une part croissante de l’activité repose désormais directement sur la disponibilité et l’intégrité de ces informations.
Les pertes de données et leurs conséquences sur l’entreprise représentent donc une préoccupation majeure pour les DSI et les dirigeants.
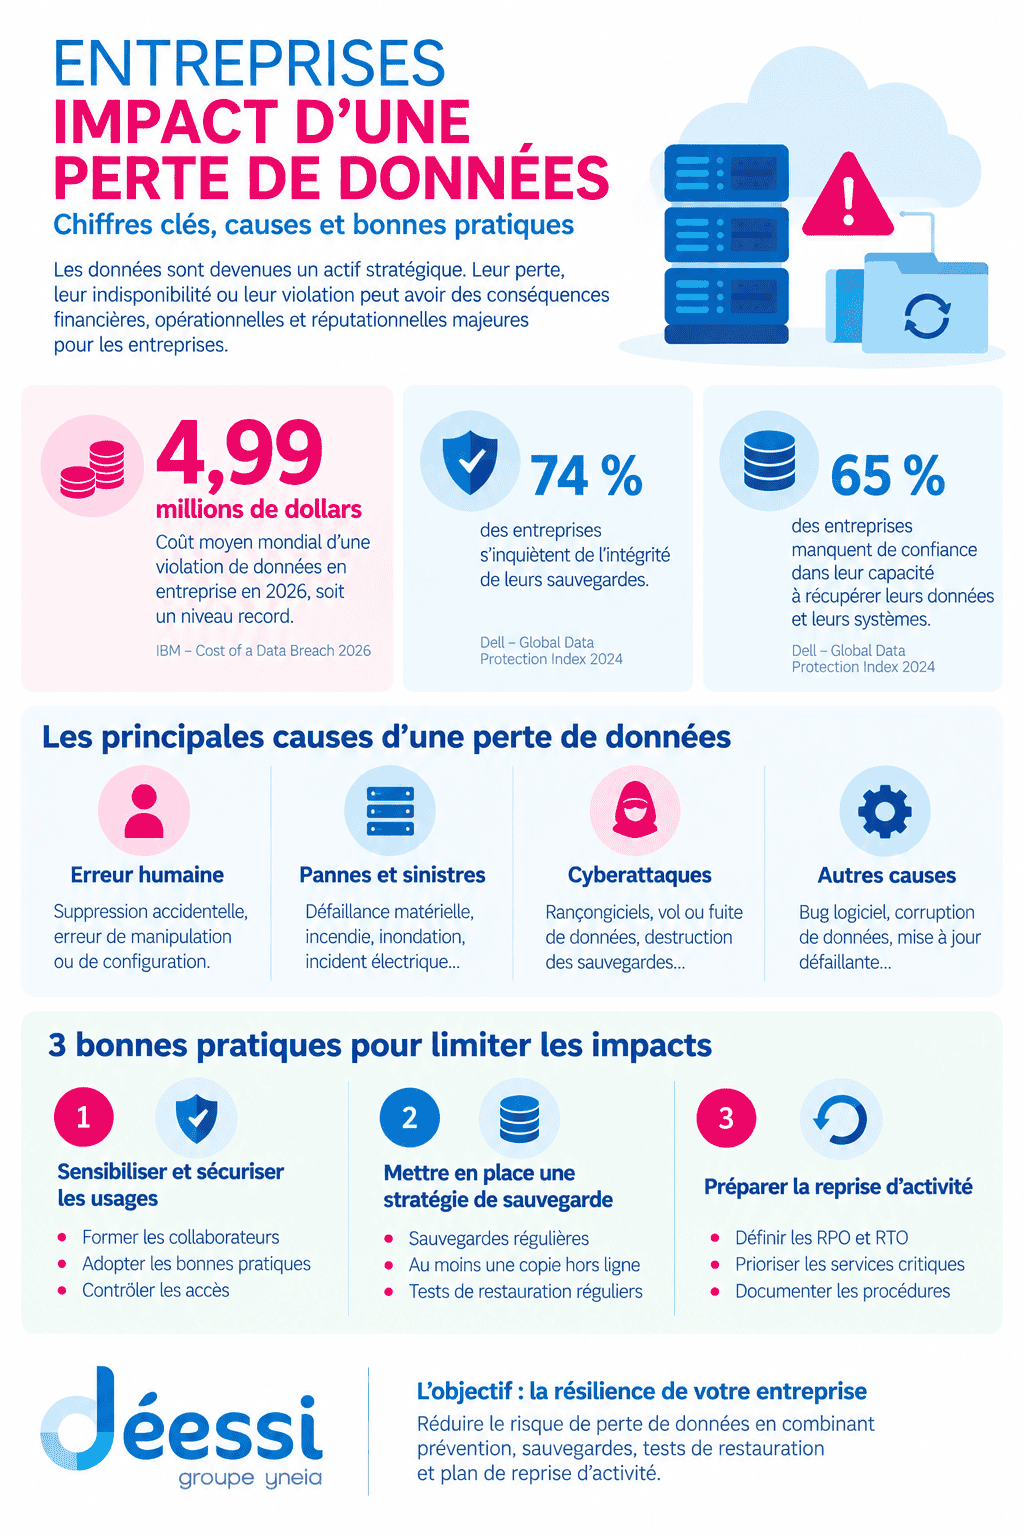
Les entreprises ne sont d’ailleurs pas toujours confiantes dans leur capacité à récupérer leurs données. Selon le Global Data Protection Index 2024 de Dell Technologies, 74 % des entreprises interrogées s’inquiètent de l’intégrité de leurs sauvegardes et 65 % déclarent manquer de confiance dans leur capacité à récupérer leurs données.
La perte ou l’indisponibilité de données peut avoir de multiples conséquences : ralentissement de l’activité, perte de chiffre d’affaires, interruption de services, coûts de restauration ou encore atteinte à l’image de l’entreprise.
Il faut toutefois distinguer plusieurs situations : une donnée peut être accidentellement supprimée ou détruite, devenir momentanément inaccessible, être corrompue ou encore faire l’objet d’une violation de données à la suite d’une cyberattaque. Les conséquences et les coûts ne sont pas nécessairement les mêmes.
Dans cet article, nous allons donc :
- analyser l’impact d’une perte ou d’une indisponibilité de données pour l’entreprise ;
- rappeler les principales causes possibles ;
- présenter les mesures permettant d’en réduire le risque et surtout d’en limiter les conséquences lorsqu’un incident survient.
Impact financier d’une perte de données
Le premier impact d’une perte de données est souvent le ralentissement de la productivité de l’entreprise.
En effet, suite à la perte ou à l’indisponibilité de données nécessaires au fonctionnement de l’entreprise, on constate généralement une diminution de l’activité, voire un arrêt total de certains services, en fonction de la dépendance de l’entreprise à ces données.
Plus le ralentissement ou l’interruption d’activité se prolonge, plus les conséquences financières peuvent être importantes.
Un fichier supprimé puis restauré en quelques minutes n’aura évidemment pas le même impact que l’indisponibilité pendant plusieurs jours d’un ERP, d’une base clients ou d’un outil indispensable à la production.
La criticité des données et des applications doit donc être prise en compte : l’impact financier dépend autant des données perdues que du temps nécessaire pour retrouver un fonctionnement normal.
Une violation de données peut coûter plusieurs millions de dollars
L’un des chiffres historiquement cités dans cet article concernait le rapport IBM Cost of a Data Breach 2023, qui évaluait alors à 4,45 millions de dollars le coût moyen mondial d’une violation de données. Ce chiffre a évolué.
Selon l’édition 2026 du rapport IBM Cost of a Data Breach, le coût moyen mondial d’une violation de données atteint désormais 4,99 millions de dollars, soit un niveau record. IBM indique que les coûts liés à la détection et à l’escalade des incidents ainsi qu’à la perte d’activité représentent une part particulièrement importante de la facture globale.
Il est important de préciser que ce chiffre concerne les violations de données (data breaches), et non toutes les pertes de données au sens large. Il intègre notamment des coûts de détection, d’investigation, de réponse à l’incident, de notification et de perte d’activité.
Aux États-Unis, l’Identity Theft Resource Center a par ailleurs recensé 3 322 compromissions de données en 2025, un niveau record pour cet organisme. Ces données concernent toutefois exclusivement les compromissions rendues publiques aux États-Unis et ne doivent pas être extrapolées directement à la situation française.
Impact d’une perte de données sur l’image de l’entreprise
Comme on pourrait s’en douter, une perte ou une compromission de données peut également avoir un impact sur l’image de l’entreprise.
Lorsqu’un incident révèle des défaillances importantes dans la protection des informations qui lui sont confiées, clients, partenaires ou collaborateurs peuvent remettre en question la capacité de l’organisation à protéger leurs données ou à assurer la continuité de ses services.
L’impact sur l’image de marque peut alors entraîner une perte de confiance et, à plus long terme, avoir également des conséquences commerciales.
À cela peuvent s’ajouter des obligations réglementaires lorsque l’incident concerne des données personnelles. Une violation de données peut notamment nécessiter une notification à la CNIL et, dans certaines situations, l’information des personnes concernées.
Les conséquences d’un incident ne se limitent donc pas au coût technique de la restauration des données.
Les principales causes d’une perte de données
Une perte de données ne résulte pas nécessairement d’une cyberattaque. Plusieurs événements peuvent affecter leur disponibilité ou leur intégrité.
L’erreur humaine
Malgré toutes les précautions possibles, notamment la formation et la sensibilisation, nul n’est à l’abri d’une erreur ou d’une fausse manipulation :
- suppression accidentelle de fichiers ou de dossiers ;
- écrasement involontaire de données ;
- erreur de manipulation ou de configuration ;
- formatage ou modification accidentelle d’un environnement.
Les systèmes de sauvegarde doivent précisément permettre de revenir à un état antérieur lorsque ce type d’erreur survient.
Les pannes matérielles et les sinistres
Les causes accidentelles d’une perte de données sont nombreuses et il est impossible de toutes les éliminer.
Un disque, un serveur ou un équipement de stockage peut connaître une défaillance. Un incident électrique, un incendie, une inondation ou un autre sinistre peut également rendre une infrastructure inaccessible ou endommager plusieurs équipements simultanément.
Le vieillissement ou l’obsolescence de certains matériels peut par ailleurs accroître le risque de panne.
C’est notamment pour éviter qu’un incident local affecte simultanément les données de production et leurs sauvegardes que celles-ci ne doivent pas toutes être conservées au même endroit.
Les cyberattaques
La malveillance informatique continue de représenter un risque important pour les entreprises.
Dans son Panorama de la cybermenace 2025, publié en mars 2026, l’ANSSI indique avoir traité 1366 incidents de sécurité en 2025 et constate que la pression des attaquants reste élevée sur les organisations françaises.
Parmi ces menaces figurent les rançongiciels. Aussi appelé ransomware, le rançongiciel est un logiciel malveillant utilisé pour rendre des données ou des systèmes inutilisables, souvent par chiffrement, afin d’exiger ensuite une rançon.
Les attaquants peuvent également chercher à supprimer ou chiffrer les sauvegardes afin de réduire les possibilités de reprise de l’entreprise. L’ANSSI recommande donc que les sauvegardes les plus critiques soient isolées du système d’information afin qu’elles ne puissent pas être compromises en même temps que les données de production.
Perte de données : comment en limiter les conséquences ?
Il existe pour les entreprises deux grands axes permettant de limiter les impacts d’une perte de données :
- les mesures préventives, qui réduisent la probabilité qu’un incident survienne ;
- les mesures de protection et de reprise, qui permettent de récupérer les données et de restaurer l’activité lorsqu’un incident n’a pas pu être évité.
L’objectif n’est donc pas seulement d’empêcher la perte de données. Il faut également permettre à l’entreprise de poursuivre ou de reprendre son activité dans un délai compatible avec ses besoins.
Mesure préventive : sensibiliser et sécuriser les usages
La sensibilisation des collaborateurs reste l’une des composantes d’une stratégie de protection des données.
Elle doit notamment porter sur la gestion des mots de passe, le phishing, l’utilisation des outils informatiques, les mises à jour, la manipulation des données ou encore les procédures à suivre lorsqu’un comportement inhabituel est constaté.
Aujourd’hui, la prévention et la sensibilisation aux menaces informatiques devraient faire partie des pratiques régulières de l’entreprise, quel que soit son domaine d’activité.
L’ANSSI rappelle d’ailleurs que toutes les entreprises sont exposées aux cyberattaques et indique qu’en 2025 les TPE, PME et ETI ont représenté 48 % des victimes de rançongiciels recensées dans les données présentées par ses services.
Mais la sensibilisation ne suffit pas. Elle doit s’accompagner de mesures techniques : mises à jour, contrôle des accès, authentification forte lorsque cela est nécessaire, supervision et protection des équipements.
Mesure de protection : mettre en place une véritable stratégie de sauvegarde
La sauvegarde constitue l’un des principaux moyens permettant de limiter les conséquences d’une perte de données.
Les sauvegardes doivent être réalisées régulièrement, à une fréquence adaptée à la criticité des données et au volume d’informations que l’entreprise peut accepter de perdre entre deux sauvegardes.
Elles doivent également être testées régulièrement. En effet, rien de pire pour une entreprise que de constater, au moment d’un incident, que la sauvegarde sur laquelle elle se reposait est incomplète, trop ancienne ou inutilisable.
La CNIL recommande notamment :
- d’effectuer des sauvegardes fréquentes ;
- d’en conserver au moins une sur un site géographiquement distinct du système de production ;
- d’isoler au moins une sauvegarde hors ligne, déconnectée du réseau de l’entreprise ;
- de tester régulièrement les sauvegardes afin de vérifier qu’elles peuvent effectivement être restaurées. CNIL
L’ANSSI recommande également une stratégie de type 3-2-1 : disposer de trois copies des données, sur deux supports différents, dont une copie hors ligne.
Une sauvegarde n’est utile que si elle peut être restaurée
C’est probablement le point le plus important à retenir. La réussite d’une tâche de sauvegarde ne garantit pas que les données pourront être récupérées dans les délais nécessaires. Une sauvegarde peut être incomplète, trop ancienne, corrompue ou inutilisable.
Il faut donc tester les procédures de restauration et connaître :
- les données qui pourront être récupérées ;
- leur ancienneté ;
- le temps nécessaire à leur restauration ;
- les systèmes et applications qui devront également être reconstruits pour reprendre l’activité.
Cette problématique est encore insuffisamment maîtrisée. Selon le Global Data Protection Index 2024 de Dell, 65 % des entreprises interrogées déclarent manquer de confiance dans leur capacité de récupération des données et 74 % s’inquiètent de l’intégrité de leurs sauvegardes.
La question ne doit pas être uniquement : « Avons-nous des sauvegardes ? »
Elle doit aussi être : « Savons-nous restaurer nos données et reprendre notre activité ? »
Adapter les sauvegardes à la criticité des données : RPO et RTO
Toutes les données ne nécessitent pas la même stratégie de sauvegarde.
Pour dimensionner correctement le dispositif, l’entreprise peut définir deux objectifs :
- le RPO (Recovery Point Objective), qui correspond à la quantité de données qu’elle peut accepter de perdre en cas d’incident ;
- le RTO (Recovery Time Objective), qui correspond au délai dans lequel le service doit être rétabli.
Une application métier alimentée en permanence peut nécessiter des sauvegardes beaucoup plus fréquentes qu’un ensemble de documents modifiés quelques fois par mois.
De la même manière, une application indispensable à la production pourra nécessiter un délai de reprise beaucoup plus court qu’un service secondaire.
Les RPO et RTO permettent donc d’adapter les moyens techniques à la criticité réelle des services et d’éviter d’appliquer le même niveau de protection à l’ensemble du système d’information.
De la sauvegarde au PRA : préparer la reprise de l’activité
Restaurer des fichiers ne suffit pas toujours à remettre une entreprise en fonctionnement.
À la suite d’un incident important, il peut être nécessaire de restaurer également des serveurs, des applications, des configurations, des accès réseau ou différents services indispensables à l’activité.
C’est le rôle du Plan de Reprise d’Activité (PRA) : préparer la remise en fonctionnement du système d’information après un incident majeur.
L’ANSSI recommande d’ailleurs de formaliser les durées maximales d’interruption et de perte de données admissibles, puis de définir un PRA cohérent avec ces objectifs.
La sauvegarde est donc indispensable, mais elle ne constitue qu’une partie de la résilience du système d’information.
Plusieurs prestataires : le véritable enjeu est de garder la maîtrise
Une entreprise peut parfaitement s’appuyer sur plusieurs spécialistes : hébergeur, prestataire d’infogérance, éditeurs SaaS, opérateur télécom ou expert en cybersécurité.
Le nombre de prestataires n’est pas nécessairement le principal risque. La difficulté apparaît surtout lorsque les responsabilités sont mal définies.
Il faut savoir :
- qui sauvegarde chaque type de données ;
- qui supervise les sauvegardes ;
- qui réalise les tests de restauration ;
- qui intervient lorsqu’un incident concerne plusieurs fournisseurs ;
- qui coordonne la reprise de l’activité.
L’entreprise doit donc conserver une vision globale de son système d’information et connaître précisément les responsabilités liées à chaque composant.
Protéger les données, mais surtout préparer l’entreprise à l’incident
Une entreprise ne pourra jamais supprimer totalement le risque de perte, de corruption ou d’indisponibilité de ses données.
Elle peut en revanche réduire fortement les conséquences d’un incident en combinant prévention, sauvegardes isolées, tests de restauration, redondance des infrastructures et procédures de reprise.
La question essentielle n’est donc pas uniquement : « Avons-nous des sauvegardes ? »
mais plutôt : « Si nos données ou nos systèmes deviennent indisponibles demain, savons-nous lesquels restaurer en priorité, à partir de quelles sauvegardes et dans quels délais ? »
L’approche Déessi : de la protection des données à la résilience du SI
Chez Déessi, la sauvegarde et la préservation des données s’inscrit dans une démarche plus globale de résilience informatique.
Nous accompagnons les entreprises dans l’identification de leurs données et services critiques, la définition des besoins de sauvegarde et de restauration et la mise en place de dispositifs adaptés au niveau de risque et de continuité attendu.
Selon la criticité des données, cette démarche peut intégrer des sauvegardes isolées et géographiquement distinctes, des tests de restauration, de la redondance, de la supervision ainsi que la définition ou l’évolution d’un PRA/PCA.
L’objectif n’est pas seulement de conserver des copies des données. Il s’agit de vérifier que l’entreprise pourra réellement les récupérer et reprendre son activité lorsqu’un incident surviendra.
Votre entreprise saurait-elle reprendre son activité après une perte de données ?
Déessi vous accompagne pour identifier vos données critiques, sécuriser vos sauvegardes, tester leur restauration et définir les dispositifs nécessaires à la reprise de votre activité.
➔ Contactez-nous pour évaluer ensemble la résilience de votre système d’information